Domain knys.de kaufen?
Wir ziehen mit dem Projekt
knys.de um.
Sind Sie am Kauf der Domain
knys.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain knys.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Arten von Spielzeug sind besonders beliebt beim Online-Shopping für Kinder?
Puppen, Actionfiguren und Plüschtiere sind besonders beliebt beim Online-Shopping für Kinder. Außerdem werden auch Spielzeugautos, Bauklötze und Brettspiele häufig gekauft. Elektronisches Spielzeug wie Tablets und Konsolen sind ebenfalls gefragt. **
-
Was sind die ökologischen und ökonomischen Vorteile des Kaufs von Second-Hand-Produkten in Bereichen wie Mode, Möbel, Elektronik und Bücher?
Der Kauf von Second-Hand-Produkten reduziert den Bedarf an neuen Ressourcen und verringert somit den ökologischen Fußabdruck. Durch die Wiederverwendung von Produkten wird weniger Abfall erzeugt und die Umweltbelastung wird reduziert. Zudem können Second-Hand-Produkte oft zu einem günstigeren Preis erworben werden, was den Geldbeutel schont. Der Kauf von gebrauchten Produkten trägt somit sowohl zur Schonung der Umwelt als auch zur Einsparung von Geld bei. **


Was sind einige Tipps, um eine effektive Favoritenliste für Online-Shopping-Websites zu erstellen, die sowohl Mode als auch Elektronik umfasst?
1. Überlegen Sie sich, welche Kriterien für Sie wichtig sind, wie z.B. Preis, Marke, Stil oder Funktion. 2. Nutzen Sie die Favoritenfunktion der Website, um Produkte zu speichern, die Ihren Kriterien entsprechen. 3. Organisieren Sie Ihre Favoritenliste in Kategorien, z.B. nach Kleidungstyp oder Elektronikart. 4. Überprüfen Sie regelmäßig Ihre Favoritenliste, um Produkte zu vergleichen und auf Angebote oder Rabatte zu achten. **
"Welche Art von Produkten bevorzugen Sie beim Online-Shopping: Elektronik, Kleidung oder Haushaltswaren?"
Ich bevorzuge beim Online-Shopping Elektronikprodukte, da ich gerne die neuesten technologischen Gadgets ausprobiere. Kleidung kaufe ich lieber im Geschäft, um die Passform zu überprüfen. Haushaltswaren kaufe ich gelegentlich online, wenn ich spezifische Artikel benötige. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
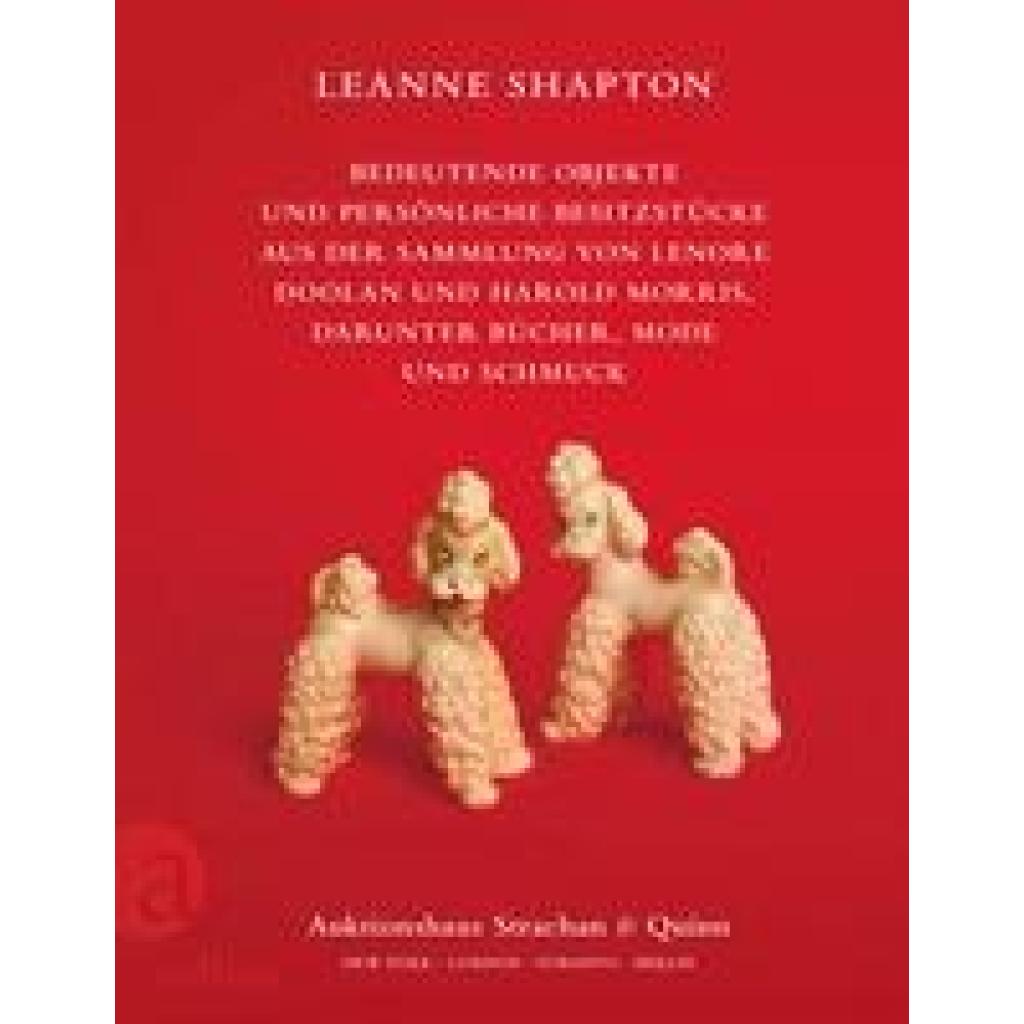
Shapton, Leanne: Bedeutende Objekte und persönliche Besitzstücke aus der Sammlung von Lenore Doolan und Harold Morris, darunter Bücher, Mode und SchmuckBedeutende Objekte und persönliche Besitzstücke aus der Sammlung von Lenore Doolan und Harold Morris, darunter Bücher, Mode und Schmuck , Das Kultbuch - endlich wieder lieferbar! Ein zauberhaftes Geschenkbuch, das die Geschichte einer Liebe völlig neu erzählt 'Eines der originellsten Bücher der letzten Jahre.' FAZ 'Ein kleines Meisterwerk aus Literatur, Fotografie, Mode und Design.' Zeit Magazin Leanne Shaptons Buch erzählt die Liebesgeschichte eines Paares, das sich getrennt hat: Lenore und Harold. In über 300 Fotos samt Beschreibungen versammelt es die Privatgegenstände, die von der Beziehung der beiden übrig geblieben sind und die nun zur Versteigerung freigegeben werden: Möbel, Schmuck, Kleidungsstücke, Vintage-Funde, eine Armbanduhr, eine Teekanne, ein Scrabble-Spiel, zwei Pudelfiguren, ein Italien-Reiseführer, Gemälde, Bücher. Es ist die Chronik einer Liebe, ihrer Rituale, ihrer wachsenden Intimität vom ersten Rendezvous bis zur Trennung. Über die Beschreibung der abgebildeten Erinnerungsstücke verfolgen wir Lenore und Harolds Geschichte. Ein großartiges Buch über das, was bleibt, wenn die Liebe geht. 'So hat noch nie jemand einen Schlussstrich unter eine Beziehung gezogen. Ein tolles Buch.' Vogue , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20231114, Autoren: Shapton, Leanne, Übersetzung: Casati, Rebecca, Seitenzahl/Blattzahl: 131, Abbildungen: 332 Abbildungen sw mitlaufend, Themenüberschrift: FICTION / Literary, Keyword: Auktionshaus; Auktionskatalog; Bedeutende Objekte; Bücher; Ende; Fotografie; Harold; Kunst; Leanne Shapton; Lenore; Liebe; Liebesgeschichte; Lose; Mode; Objekte; Privatbesitz; Schmuck; Versteigerung, Fachschema: Amerika (Erdteil) / Nordamerika~Nordamerika~Fotobände (allgemein)~Geschenkband / Fotobände~Antiquitäten / Möbel, Fachkategorie: Belletristik: allgemein und literarisch~Zeitgenössische Liebesromane~Antike Möbel, Möbel sammeln, Warengruppe: HC/Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 179, Höhe: 16, Gewicht: 388, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Villja Aufbewahrungsbox für Bücher und SpielzeugKann das Aufräumen von Spielzeug zu einem freudigen Abenteuer werden? Mit dem bezaubernden Bücher- und Spielzeugregal Villja von Bloomingville wird das Beseitigen von Unordnung im Kinderzimmer zu einem reinen Vergnügen. Vorteile: Ein entzückendes Hasen-Design, das nicht nur ein Möbelstück, sondern ein Freund im Kinderzimmer wird und dem Interieur einen märchenhaften Touch verleiht. Hergestellt aus massiver, FSC-zertifizierter MDF-Platte, garantiert es Stabilität und Langlebigkeit und sorgt für eine sichere Nutzung über Jahre hinweg. Ein durchdachtes Design mit Fächern erleichtert das Sortieren von Büchern und Spielzeug und lehrt Ihr Kind schon früh Ordnung. Die optimale Höhe (38 cm) bedeutet, dass Ihr Kleines selbstständig nach seinen Lieblingsschätzen greifen und sie wieder wegräumen kann, was die Selbstständigkeit fördert. Großzügiges Fassungsvermögen ermöglicht die Aufbewahrung sowohl größerer Plüschtiere als auch einer ganzen Sammlung Lieblingsmärchenbücher an einem leicht zugänglichen Ort. Das Bücher- und Spielzeugregal Villja wird das abendliche Aufräumen zu einem Lieblingsritual machen. Dieser charmante Hase wird nicht nur Schätze aufbewahren, sondern auch ein Auge auf sie haben, bis zur nächsten Spielzeit.149,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Arten von Spielzeug sind besonders beliebt beim Online-Shopping für Kinder?
Puppen, Actionfiguren und Plüschtiere sind besonders beliebt beim Online-Shopping für Kinder. Außerdem werden auch Spielzeugautos, Bauklötze und Brettspiele häufig gekauft. Elektronisches Spielzeug wie Tablets und Konsolen sind ebenfalls gefragt. **
-
Was sind die ökologischen und ökonomischen Vorteile des Kaufs von Second-Hand-Produkten in Bereichen wie Mode, Möbel, Elektronik und Bücher?
Der Kauf von Second-Hand-Produkten reduziert den Bedarf an neuen Ressourcen und verringert somit den ökologischen Fußabdruck. Durch die Wiederverwendung von Produkten wird weniger Abfall erzeugt und die Umweltbelastung wird reduziert. Zudem können Second-Hand-Produkte oft zu einem günstigeren Preis erworben werden, was den Geldbeutel schont. Der Kauf von gebrauchten Produkten trägt somit sowohl zur Schonung der Umwelt als auch zur Einsparung von Geld bei. **
-
Was sind einige Tipps, um eine effektive Favoritenliste für Online-Shopping-Websites zu erstellen, die sowohl Mode als auch Elektronik umfasst?
1. Überlegen Sie sich, welche Kriterien für Sie wichtig sind, wie z.B. Preis, Marke, Stil oder Funktion. 2. Nutzen Sie die Favoritenfunktion der Website, um Produkte zu speichern, die Ihren Kriterien entsprechen. 3. Organisieren Sie Ihre Favoritenliste in Kategorien, z.B. nach Kleidungstyp oder Elektronikart. 4. Überprüfen Sie regelmäßig Ihre Favoritenliste, um Produkte zu vergleichen und auf Angebote oder Rabatte zu achten. **
-
"Welche Art von Produkten bevorzugen Sie beim Online-Shopping: Elektronik, Kleidung oder Haushaltswaren?"
Ich bevorzuge beim Online-Shopping Elektronikprodukte, da ich gerne die neuesten technologischen Gadgets ausprobiere. Kleidung kaufe ich lieber im Geschäft, um die Passform zu überprüfen. Haushaltswaren kaufe ich gelegentlich online, wenn ich spezifische Artikel benötige. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.